كود خبيث يخترق 178 مؤسسة عالمية، والمخترقون يسرقون بيانات وعملات رقمية لعملاء آيفون وآي باد

اختراق يضرب 178 مؤسسة عالمية، كشف عدد من الباحثين في الأمن السيبراني عن اختراق ضرب 178 جهة عالمية منها (زوم وCNN وBBC وHSBC وأيكيا وLedger)، حيث قام المخترقون بزرع كود خبيث داخل منصة "أوبتيميزلي Optimizely"، المتخصصة في تحسين المواقع الإلكترونية، حيث تم تمرير الشيفرات الضارة إلى الزوار، التي تستخدم هذه المواقع، ووصلت بالفعل الشفرات الضارة زوار المواقع، ووقع الاختراق أمس الاثنين.
استهداف 178 موقعًا ومؤسسة عالمية واختراق آيفون وآي باد
وذكر موقع "CNBC" الأمريكي أن باحثين في الأمن السيبراني كشفوا عن استهداف 178 موقعًا ومؤسسة حول العالم، بينها (CNN وزووم وHSBC وإيكيا وسيلزفورس"، بشيفرات خبيثة، حاولوا من خلالها سرقة بيانات البطاقات المصرفية ومحافظ العملات المشفرة، إلى جانب اختراق أجهزة آيفون.
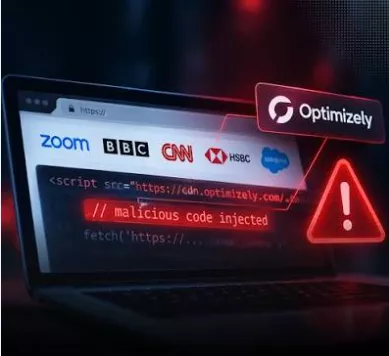
وكان الكود الخبيث الذي بثه المخترقون، يقوم بسرق بيانات البطاقات، ويبدل عناوين محافظ الكريبتو بعناوين المخترقين، ويستهدف أجهزة الآيفون، وتأكدت سرقة عملات رقمية فعلًا، وتمت إزالة الكود من أغلب المواقع، لكن الخطر الأكبر على من أدخل بيانات بطاقته في هذه المواقع المخترقة ذلك اليوم.
منصة "أوبتيميزلي"
وأكد باحثو الأمن السيبراني أن المخترقين استُخدموا منصة "أوبتيميزلي" المتخصصة في تحسين المواقع الإلكترونية، لتمرير الشيفرات الضارة إلى الزوار، وبدأت سيلزفورس تحقيقًا في تغييرات غير مصرح بها، وعطلت الشيفرات المشبوهة كإجراء احترازي، ولا تزال نتائج الهجوم وحجم الأضرار المحتملة غير واضحة.
وفقًا لشركة الأمن السيبراني (Report URI)، فقد أكدت في بيان لها أن "المنصات البارزة الأخرى، التي تأثرت بحادث الاختراق، اليوم الثلاثاء، عبر منصة "أوبتيميزلي" للتجارب على الويب شملت (سيلسفورس، وجيتلاب، وأكيوفاكس، وأير فرانس كي أل أم، وشركة ليدجر، المصنعة لمحفظة الأجهزة المشفرة وخدمة البث بيسكوك Peacock).
تصميم البرامج الضارة متعددة الأغراض لاعتراض تفاصيل بطاقات الدفع
وذكر باحثو الأمن السيبراني أنه "تم تصميم البرامج الضارة متعددة الأغراض لاعتراض تفاصيل بطاقات الدفع، وتبديل عناوين محافظ العملات المشفرة بتلك التي يتحكم بها المهاجمون، وسرقة ملفات تعريف الارتباط الخاصة بالمتصفح ولقطات الشاشة".
وبحسب التقرير لشركة الأمن السيبراني (Report URI)، فقد قام المحققون فى الاختراق بتسليم مجموعات استغلال نظام التشغيل (iOS Coruna وDarkSword) على أجهزة أبل أيفون وأي باد، والمعاملات التي تم التحقق منها أكدت بالفعل عمليات سرقة العملات المشفرة المرتبطة بالمهاجمين.
وتمت إزالة معظم التعليمات البرمجية الخبيثة بسرعة بعد اكتشافها، حيث تم العثور على البرنامج النصي المصاب في واحد فقط من 188 مقطعًا متأثرًا، أمس الاثنين.
وعلى عكس عمليات الاختراق المعتادة لمنصات التداول، استهدفت هذه العملية مواقع إلكترونية لعلامات تجارية موثوقة.
ونتيجة لذلك، خاطر مستخدمو العملات الرقمية، الذين نسخوا عنوان الإيداع من صفحة مخترقة بالكود الخبيث، بإرسال الأموال مباشرة إلى المخترقين.
وذكر موقع (Report URI) أن المخترقين زرعوا شيفرة برمجية داخل مشاريع العملاء، ثم قامت شبكة "أوبتيميزلي" نفسها بتوزيعها على الزوار.
تضرر 32 مؤسسة مالية و6 قطاعات للعملات المشفرة
كان قطاع الخدمات المصرفية والمالية الأكثر تضررًا، حيث طال الهجوم 32 مؤسسة، كما تضررت ست مؤسسات أخرى من قطاع العملات المشفرة والتداول، ولم يقتصر عمل البرنامج الخبيث، الذي أرسله المخترقون، على تغيير العناوين فقط، بل أضافت الإصدارات اللاحقة كأداة لسرقة بيانات البطاقات.
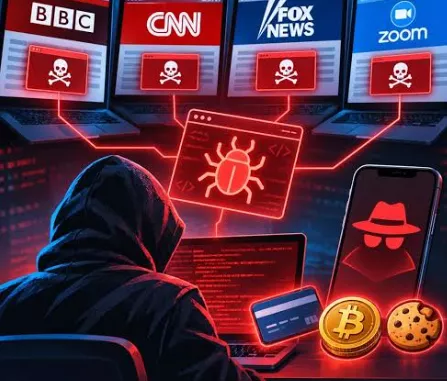
وأشارت تقديرات موقع (Report URI) إلى أن ما يقرب من 7040 دولارًا من العملات المشفرة وصلت إلى محافظ المخترق خلال تسع ساعات تقريبًا.
وأعلنت شركة أوبتيميزلي أنها أصلحت الثغرة، وأزالت الشيفرة الخبيثة المُضافة، وقامت بتأمين الحسابات المتأثرة، لكن هجوم أوبتيميزلي لم يُذكر بهجوم سلسلة التوريد، الذي شنته شركة بيتواردن، والذي استهدف أيضًا مفاتيح محافظ العملات الرقمية في وقت سابق من هذا العام.
الذكاء الاصطناعي بديل البشر في عمليات الاختراق
وأفادت مجموعة استخبارات التهديدات التابعة لشركة جوجل (GTIG)، أن المخترقين يستخدمون الآن أطر عمل الذكاء الاصطناعي لتحويل تصحيحات الأمان إلى ثغرات استغلال فعالة دون تدخل بشري.
وإحدى هذه الأدوات، المسماة (exploit_agent)، كانت تقارن الشفرة قبل وبعد كل تحديث، ثم تُفعل الثغرات التي صممتها.
وقد رصدت جوجل (GTIG) بالفعل أول ثغرة من نوع (Zero-day)، تم إنشاؤها بواسطة الذكاء الاصطناعي في مايو الماضي.
وقال جون هولتكوست، كبير المحللين في مجموعة جوجل لمعلومات التهديدات: "في معظم الأحيان، لا يستخدم المهاجمون أساليب جديدة رائدة لاختراق الأنظمة، فهم لا يزالون يستهدفون المشكلات المعروفة وغير المصححة، ولكن بسرعة ونطاق أكبر بكثير".
ويشير التقرير أيضًا إلى مجموعة يُشتبه أنها من كوريا الشمالية، انتحلت صفة مُجندين للتواصل مع شركات العملات الرقمية في أمريكا الشمالية وأوروبا. وقد كانت حيلة مماثلة لخداع الموظفين وراء عملية اختراق منصة باينانس الأخيرة.
ولم يُثبت حتى الآن وجود أي صلة بين هجوم "أوبتيميزلي" وأدوات الذكاء الاصطناعي.
ومع ذلك، تُظهر كلتا الحالتين أن المهاجمين استغلوا برامج موثوقة بدلًا من استغلال منصات العملات المشفرة مباشرةً.